Имеется проблема!
Вот уже примерно год(!) идет активная brutforce-атака на панель авторизации. Пока угадать мой пароль не удалось

Благо я прикрутил софтину которая каждые 7 дней меняет автоматически пароль от учетки админа.
Нахальство похвальное:
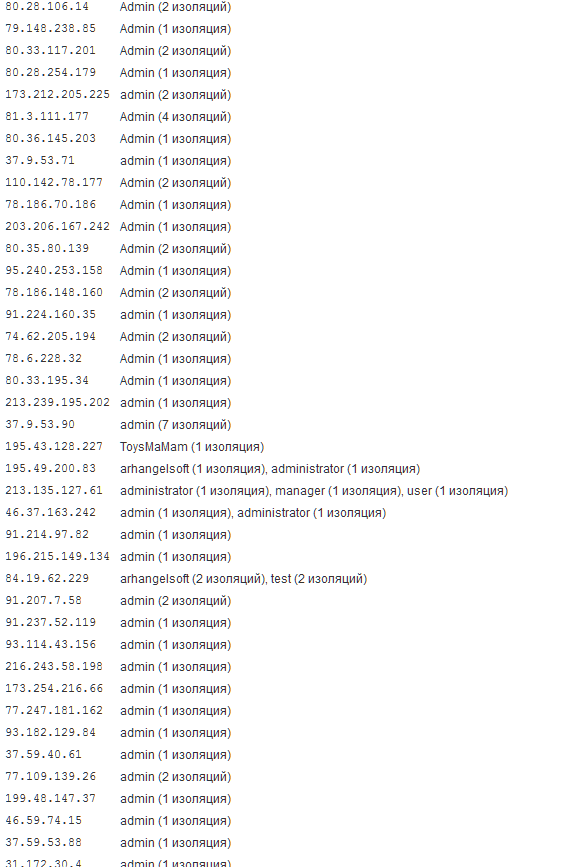
Это сегодняшний лог.

Но факт того, что кому-то не лень закупать прокси пачками, и проверять стойкость сайта - остается фактом, и я этого человека даже уважаю
за такое рвение сломать мой сайт. А там ничего ценного нету(Вот облом  ).
Собственно, я придумал вот что:
1. нашел все страницы, которые ссылаюются на wp-login.php.
2. wp-login.php переимновываю в "не понятная дофига-буквенная хрень".php и заменяю wp-login.php этим, везде где на него ссылаются.
Таким образом, только я знаю, где у меня панель авторизации, но есть 1 дыра:
Стоит набрать http://www.domain.com/wp-admin/ и тут же вылетаешь на мою панель авторизации.
Не порядок

Я хочу сделать так, чтобы никто не знал, где моя панель авторизации, кроме меня самого.
Как это сделать?
Решение:
Да прибудет с вами .htaccess
Открываем каталог где лежат файлы формы входа, и дописываем туда такой код:
| Код |
|
